トロイの木馬ウイルスの脅威と症状|PC・スマホの駆除と偽警告対策
パソコンやスマートフォンを操作している最中、突如として画面いっぱいに広がる警告画面とけたたましいアラート音。「お使いのデバイスがトロイの木馬に感染しました」という不穏なメッセージに、背筋が凍るような思いをした経験はないでしょうか。あるいは、目に見える異変がないまま、端末の動作が異常に重くなったり、身に覚えのないクレジットカードの決済通知が届いたりといった不気味なトラブルに直面している方もいるかもしれません。
ギリシャ神話の策略に由来する「トロイの木馬」は、一見無害で有益なファイルやアプリを装って侵入するサイバー攻撃の古典でありながら、今なお進化を続ける極めて危険な脅威です。2026年現在では、生成AIを悪用した巧妙な詐欺手口や、巧妙な遠隔操作技術と融合し、一般ユーザーの日常に深く潜り込んでいます。予期せぬ被害からデジタル資産やプライバシーを守るために、その正体と感染時のサイン、そして迅速な駆除手順を正確に把握しておく必要があります。
📌 【この記事の重要ポイントまとめ】
- 要点1:トロイの木馬は自己増殖せず無害なプログラムを偽装して侵入し、バックドア作成や情報窃盗を行う。
- 要点2:画面に突如現れる警告音付きの「ウイルス感染画面」は、ほぼ100%が偽警告(サポート詐欺)でありブラウザを閉じれば解決する。
- 要点3:万が一本物のマルウェアに侵入された場合でも、通信の遮断とセキュリティ機能を用いた適切な手順で駆除可能。
【基本解説】トロイの木馬と一般的なウイルスの決定的な違いとは
サイバー脅威を語る際、「ウイルス」という言葉が一括りに使われがちですが、専門用語としてのマルウェア(悪意のあるソフトウェア)の種類と特徴を整理すると、その性質は明確に分かれます。攻撃の仕組みを正しく知ることが、適切な防御への第一歩となります。
最大の違いは「自己増殖能力の有無」にあります。生物のウイルスのように他の正常なプログラムファイルに寄生し、次々と自らを複製して感染を広げていくのが狭義の「ウイルス」です。これに対し、単独で独立したファイルとして存在し、ネットワークを介して自動的に他の端末へと拡散していくのが「ワーム」と呼ばれます。
一方、トロイの木馬とウイルスの違いにおいて際立つのは、その「偽装工作」です。トロイの木馬は自ら他のファイルに寄生したり自己増殖したりすることはありません。その代わり、便利なフリーソフト、OSの偽アップデート、請求書を装ったメール添付ファイルなどに姿を変え、ユーザー自身の手で端末にインストールさせるという罠を仕掛けてきます。正規のソフトウェアの顔をして内部に入り込み、裏で悪質な処理を実行する点こそが、この脅威の最も厄介な本質です。
感染するとどうなる?トロイの木馬が引き起こす代表的な症状と遠隔操作被害
実際にデバイスが侵入を許してしまった場合、どのような異変が起きるのでしょうか。トロイの木馬の症状は、あからさまに画面がフリーズするケースだけでなく、ユーザーに気づかれないよう潜伏するステルス型まで多岐にわたります。
最も警戒すべきは、外部の攻撃者によってデバイスが意図のままに操られるトロイの木馬による遠隔操作被害です。システム内部に侵入したマルウェアは「バックドア(裏口)」を開設し、攻撃者の指令サーバー(C&Cサーバー)と通信を確立します。これにより、以下のような深刻な被害が引き起こされます。
・キーロガーによる認証情報の窃取:キーボードで入力したIDやパスワード、クレジットカード番号を記録・送信される。
・カメラやマイクの不正起動:盗撮や盗聴による私生活の監視や恐喝被害。
・ボットネットへの組み込み:知らぬ間に他の企業や公的機関へのDDoS攻撃(サイバー攻撃)の踏み台にされる。
・暗号資産の不正マイニング:端末のCPUやGPUリソースを無断で使用され、端末の発熱や極端な動作遅延が発生する。
また、保存されている写真、連絡先、機密文書などが外部へ送信されるリスクも極めて高く、放置すれば取り返しのつかないプライバシー侵害へと直結します。
「ウイルスに感染しました」は嘘?画面に突然出る偽警告(サポート詐欺)の見分け方
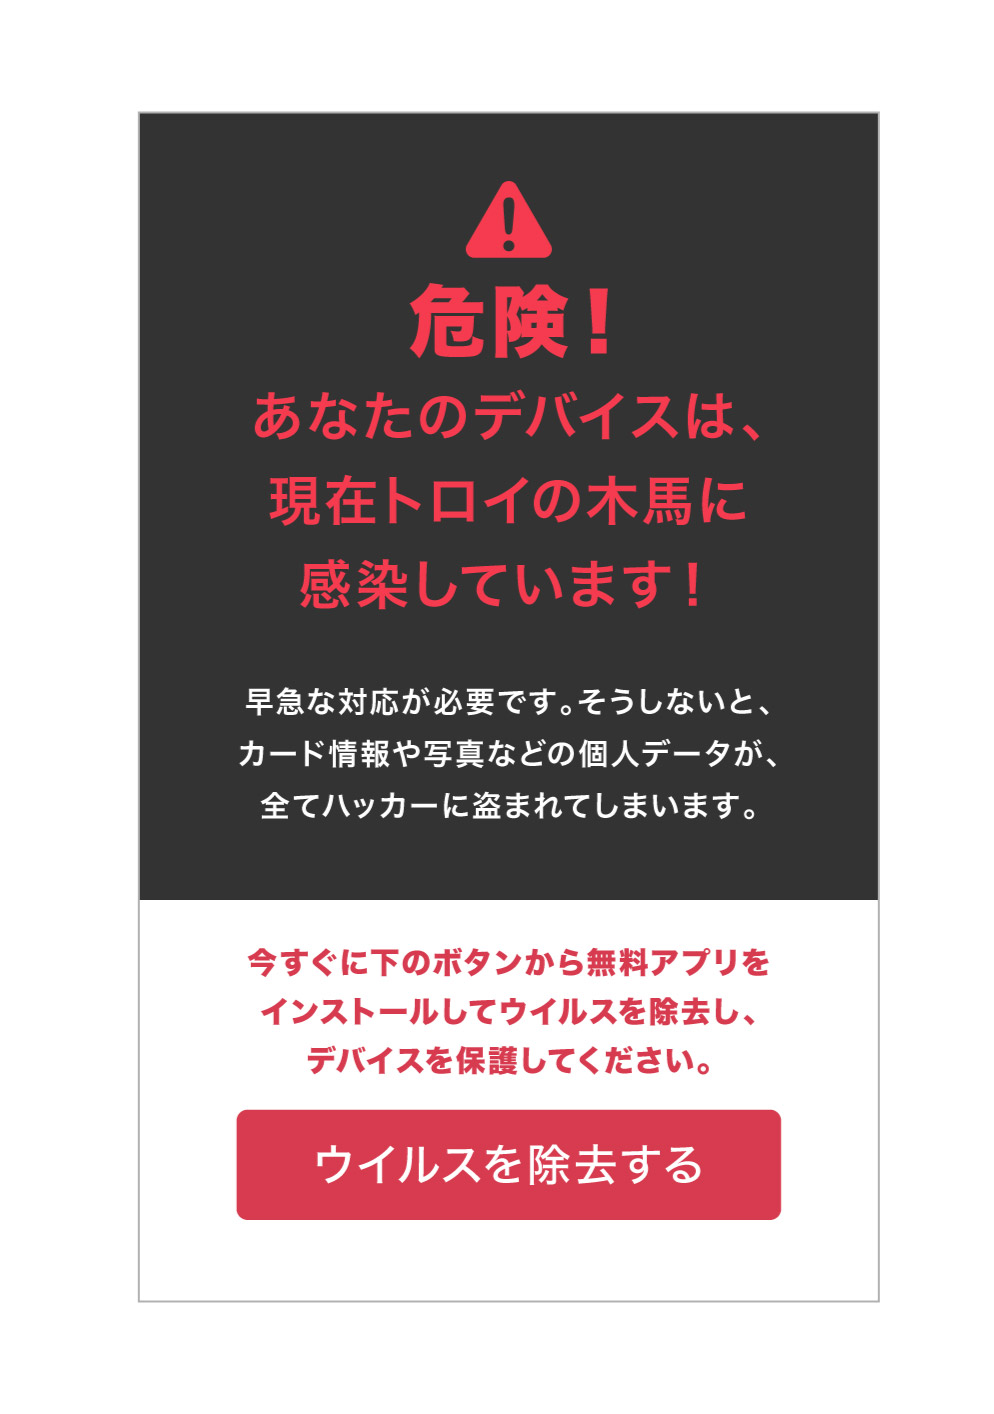
ウェブサイトを閲覧している最中に、「システムが破損しています」「トロイの木馬が見つかりました」といった警告ウィンドウが全画面で表示され、けたたましいアラート音や音声ガイダンスが流れるトラブルが後を絶ちません。しかし、慌てて画面に書かれた番号へ電話をかけてはいけません。これらはすべてトロイの木馬の警告を装った偽物です。
この手口は「サポート詐欺」と呼ばれ、実際にはウイルスに感染していないにもかかわらず、ユーザーの恐怖心を煽って偽のサポート窓口に電話をかけさせ、遠隔操作ソフトを導入させた上で高額なサポート契約料をだまし取る古典的かつ凶悪な詐欺です。
冷静に対処するためのサポート詐欺の見分け方として、以下の特徴を覚えておきましょう。
・電話番号が記載されている:MicrosoftやAppleなどの正規OSが、警告画面で問い合わせ用電話番号を表示することは絶対にありません。
・画面全体がロックされマウス操作が制限される:ブラウザの全画面表示機能(F11キー相当)を悪用した視覚的トラップです。
・日本語のフォントや文脈が不自然:機械翻訳特有の違和感や、危機感を煽るカウントダウンタイマーが設置されています。
こうした画面に遭遇した際は、絶対に電話をかけず、キーボードの「Ctrl + Alt + Delete」からタスクマネージャーを起動してブラウザを強制終了するか、ブラウザのタブを閉じるだけで安全に回避できます。
どこから侵入する?PC・スマホにおける主な感染経路と2026年最新マルウェア動向
巧妙に罠を仕掛けるトロイの木馬ですが、その感染経路は日常的なデジタル行動の中に潜んでいます。
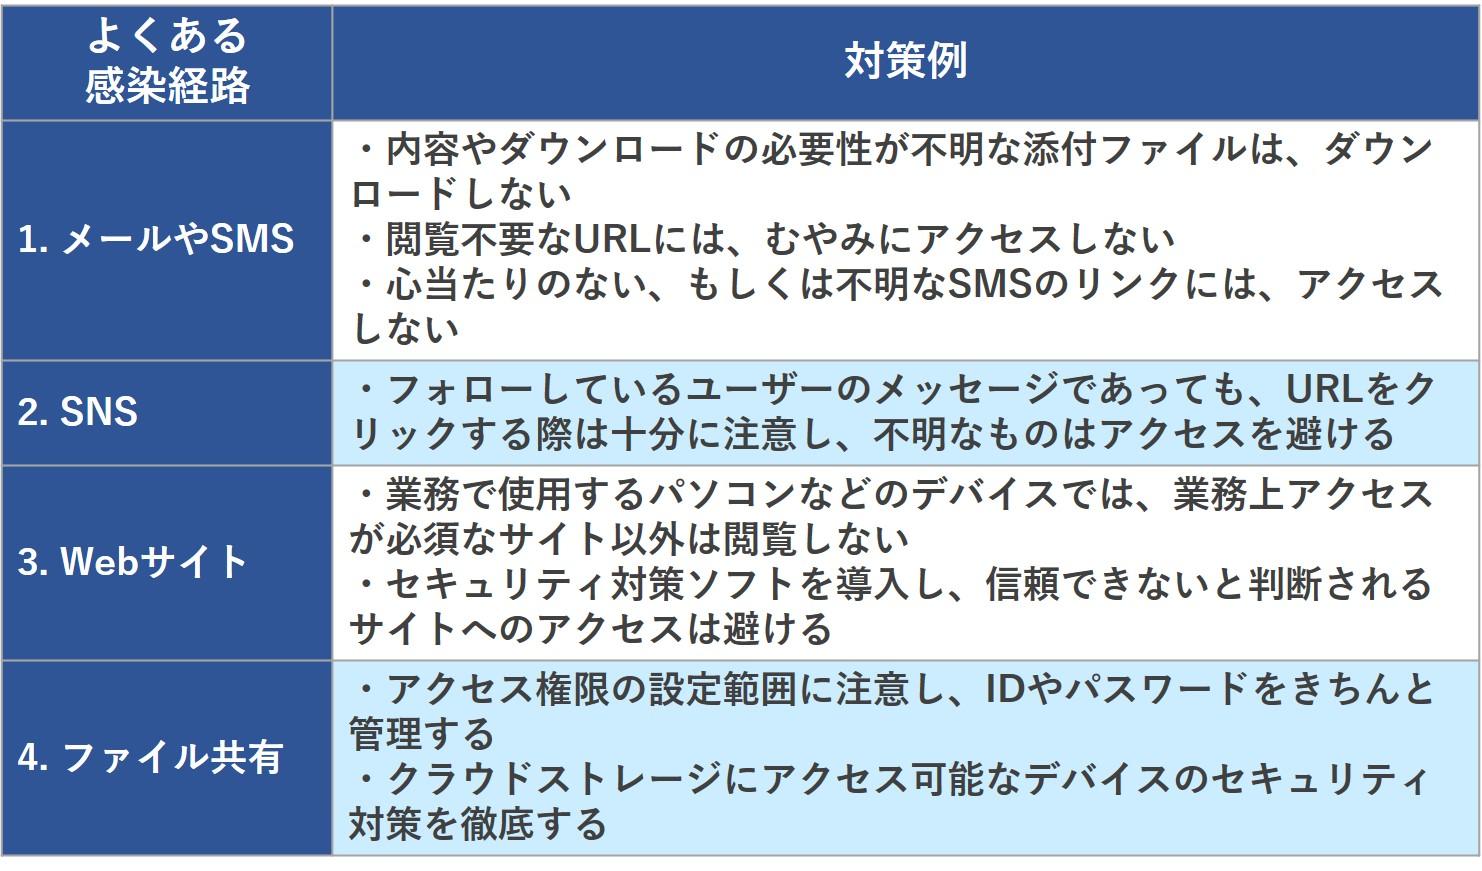
PCにおける主な侵入ルートは、取引先や知人を装ったフィッシングメールの添付ファイル、海賊版ソフトのダウンロードサイト、あるいは改ざんされた正規ウェブサイトの閲覧による不正スクリプトの実行です。一見するとPDFやZIPファイルに見えるアイコンでも、二重拡張子(例:.pdf.exe)を用いて実行ファイルを誤認させる手口が依然として使われています。
近年特に注意が必要なのが、トロイの木馬のスマホ感染です。Android端末では、公式ストア外で配布される「野良アプリ」や、不在通知を装ったSMS(スミッシング)のリンクから不正なAPKファイルをインストールさせられる事例が多発しています。iOS(iPhone)は強固なサンドボックス構造により直接的な感染リスクは低いものの、カレンダー機能の共有を悪用したスパムや、不正な構成プロファイルをインストールさせる手口によって、実質的な乗っ取り被害を受けるケースが報告されています。
2026年の最新マルウェア動向としては、生成AIを活用して違和感のない完璧な日本語ビジネスメールを作成する標的型攻撃や、OS標準の正規コマンド(PowerShell等)を悪用して検知をすり抜ける「環境寄生型(LotL)攻撃」が主流化しています。怪しい挙動をセキュリティソフトだけで100%防ぐことは難しく、個々のユーザーのリテラシーが問われる局面を迎えています。
【端末別】トロイの木馬の確実な駆除方法|Windows Defenderと初期化の手順
万が一、端末の挙動がおかしく本物のマルウェアに感染した疑いがある場合は、迅速かつ正確な手順で対処する必要があります。慌てて操作を続けると被害が拡大するため、まずは落ち着いて以下の手順を実行してください。
何よりも先に行うべき初動対応は、「ネットワークの物理的・論理的遮断」です。Wi-Fiをオフにし、有線LANケーブルを抜くことで、外部の攻撃者との通信や個人情報の送信を食い止めます。
Windows環境であれば、標準搭載されている強力なセキュリティ機能を用いたWindows Defenderの削除手順が有効です。
1. 「設定」>「プライバシーとセキュリティ」>「Windows セキュリティ」を開く。
2. 「ウイルスと脅威の防止」を選択し、「スキャンのオプション」をクリックする。
3. 「Microsoft Defender オフライン スキャン」を選択し、「今すぐスキャン」を実行する。
※オフラインスキャンはOSが起動する前のクリーンな状態で悪意あるファイルを検出・隔離するため、通常の駆除を妨害する高度なトロイの木馬に対して極めて有効です。
スマートフォン(Android)の場合は、端末を「セーフモード」(サードパーティ製アプリを無効化して起動するモード)で立ち上げ、直近でインストールした不審なアプリや「デバイス管理アプリ」の権限を持つ不正プログラムをアンインストールします。iPhoneの場合は、「設定」>「一般」>「VPNとデバイス管理」を確認し、身に覚えのない構成プロファイルがあれば即座に削除します。
もし専用ソフトでも検知できず不審な挙動が収まらない場合は、最終手段として端末の工場出荷時リセット(初期化)を行うのが最も確実なトロイの木馬の駆除方法となります。
個人情報流出を防ぐ!セキュリティ対策ソフト比較と被害後のリカバリー
トロイの木馬を駆除できたとしても、それだけで安心することはできません。侵入されていた期間中にアカウント情報が外部へ抜き取られていた可能性を想定し、万全な個人情報流出対策を講じる必要があります。
二次被害を防ぐためのリカバリー手順は以下の通りです。
・主要アカウントのパスワード再設定:感染が疑われた端末とは別の安全な端末(自身のスマホなど)から、Google、Apple、主要SNS、ネットバンキングなどのパスワードを変更する。
・多要素認証(MFA)の全面導入:パスワードが漏洩していても、ワンタイムパスワードや生体認証によるブロックを有効化する。
・金融機関・カードの利用明細チェック:身に覚えのない少額決済や不審な引き落としがないか入念に確認する。
日常的な予防策としては、信頼性の高いセキュリティ対策ソフトの比較検討も欠かせません。Windows Defender単体でも基礎防御力は高いものの、未知の脅威を振る舞い検知で防ぐ「ESET」や、高度なフィッシング対策と多層防御に定評がある「トレンドマイクロ(ウイルスバスター)」、動作の軽快さと総合保護力で評価される「ノートン」など、自身の利用環境に応じた有料ソフトを導入することで、詐欺サイトへのアクセス自体を未然に遮断する確率を大幅に高めることができます。
【トロイの木馬ウイルス】に関するよくある質問(FAQ)
Q1:突然画面に「トロイの木馬が検出されました」と音声が出ました。本当に感染していますか?
A1:その画面の99%以上は偽物(サポート詐欺)です。本物のウイルス検知ではけたたましいアラート音や電話番号の案内は出ません。キーボードの「Ctrl + W」やタスクマネージャーからブラウザを閉じれば、端末に害はなく安全です。
Q2:iPhoneはセキュリティが強固なのでトロイの木馬には絶対に感染しませんか?
A2:App Storeの厳格な審査により直接的な感染リスクは極めて低いですが、100%安全とは言い切れません。不正な構成プロファイルをインストールさせられたり、フィッシングサイト経由でApple IDを詐取されたりするリスクはあるため、注意が必要です。
Q3:感染が判明した場合、パソコンを必ず初期化(リカバリー)しなければいけませんか?
A3:まずはセキュリティソフトのフルスキャンやWindows Defenderのオフラインスキャンを試してください。それでも不審な通信や動作遅延が残る場合や、ネットバンキングなど極めて重要な機密を扱っているPCの場合は、完全な初期化を強く推奨します。
まとめ:手口を知れば怖くない!日常的な予防と冷静な初動で資産を守る
巧妙な偽装によってユーザーを欺くトロイの木馬は、恐怖心や油断といった人間の心理的な隙を突く攻撃です。しかし、どれほど手口が巧妙化しても、「不審な添付ファイルやリンクは開かない」「公式ストア以外からアプリを導入しない」「突然の警告画面には慌てずブラウザを閉じる」という基本原則を守っていれば、大半の被害は未然に防ぐことができます。
万が一の際にも、まずは通信を切断して冷静にスキャンを実行する知識を持っておくことが最大の防御策となります。日頃からのバックアップと最新のセキュリティ知識を備え、安全なデジタルライフを維持していきましょう。 (出典: トロイ の 木馬 ウイルス(Yahoo!ニュース))
Webメディアの編集およびコンテンツ作成に従事。正確で質の高い情報発信を心掛けています。